En este artículo
Tarde o temprano, algo que corre en localhost necesita una URL pública: un webhook de Stripe, una demo para un cliente, un servidor de juego para tus amigos o un agente de programación que necesita un endpoint real contra el que hacer pruebas. Un túnel es la forma más rápida de conseguirla, y la herramienta que elijas decide cuánto cuesta y qué puede transportar.
Ngrok sigue siendo la opción por defecto, pero sus límites empujan a mucha gente a buscar otra cosa. El plan gratuito se queda en 1GB de transferencia y 20k peticiones HTTP, y muestra a los visitantes una página intersticial. El plan Hobbyist de $8-$10 incluye 5GB, y cuando se agotan sus $10 de crédito de uso mensual, tus endpoints se detienen hasta el siguiente ciclo. No hay UDP en absoluto, y la propia documentación de ngrok dice que no admite dominios apex.
Este artículo compara 10 alternativas a ngrok en instalación, precio, protocolos y límites, además de 5 herramientas open source que puedes ejecutar tú mismo. Los precios, las versiones y el número de estrellas se comprobaron el 7 de octubre de 2026.
Resumen
- Las 10 alternativas: Pinggy, Cloudflare Quick Tunnels, Tailscale, zrok, Localtunnel, LocalXpose, Playit.gg, localhost.run, Inlets y LocalCan.
- La más barata y sencilla: Pinggy no necesita instalar nada para túneles HTTP, TCP y TLS, y cuesta $3/mes ($2.50 con facturación anual) con ancho de banda ilimitado, túneles UDP y dominios apex. Cloudflare Quick Tunnels son gratis, no necesitan cuenta y ahora se pueden restringir a direcciones de correo concretas.
- Opciones open source: frp, sshuttle, chisel, Pangolin y OpenZiti, para cuando prefieres ser dueño del servidor.
- Agentes de IA: Pinggy tiene una Agent Skill y un servidor MCP, ambos pensados para túneles. Ngrok ahora publica nueve Agent Skills pero ningún servidor MCP para controlarlo, y las skills y servidores MCP de Cloudflare abarcan toda su plataforma.
Alternativas a Ngrok de un vistazo
| Herramienta | Requiere instalación | Plan gratuito | Plan de pago más barato | UDP | Dominios personalizados |
|---|---|---|---|---|---|
| Ngrok | Agente (SSH requiere cuenta y clave) | 1GB, 20k peticiones, intersticial | $8/mes en anual, $10 en mensual | No | Solo en Pay-as-you-go, sin apex |
| Pinggy | Nada para HTTP/TCP/TLS, CLI para UDP | Túneles de 60 minutos | $2.50/mes en anual, $3 en mensual | Sí | Sí, incluidos los apex |
| Cloudflare Quick Tunnels | cloudflared | Gratis, sin cuenta | Gratis (también los túneles con nombre) | No | Solo túneles con nombre |
| Tailscale Funnel | Cliente de Tailscale | Personal, hasta 6 usuarios | $8/asiento/mes | No | No (nombres ts.net) |
| zrok | Cliente zrok2 | 5GB al día | Self-hosting o NetFoundry | Solo en shares privados | Self-hosted, o myzrok Pro |
| Localtunnel | Paquete npm | Solo gratis | Ninguno | No | No |
| LocalXpose | Cliente | 2 túneles HTTP(S) | $8/mes con facturación anual | De pago | De pago |
| Playit.gg | Cliente | 4 puertos | $3/mes | Sí | De pago (dominios externos) |
| localhost.run | Nada (SSH) | Dominio rotativo, velocidad limitada | $9/mes con facturación anual | No | De pago |
| Inlets | Cliente más servidor de salida o Inlets Cloud | Ninguno | $25/mes | Sí | Sí |
| LocalCan | App de escritorio o CLI | 1 URL, sesiones de 60 minutos, 1GB | $10/mes, $8 en anual | No | De pago |
Soporte para agentes de IA
Cualquier agente con acceso a la terminal puede ejecutar el CLI de un túnel, pero las herramientas oficiales para agentes le dan instrucciones específicas del producto o control directo, y este rincón del mercado cambió mucho en septiembre.
Pinggy cubre las dos mitades: una Agent Skill que le enseña a un agente los comandos, flags, tipos de túnel y SDKs de Pinggy (npx skills add https://pinggy.io), y un servidor MCP con el que Claude Code, Claude Desktop, Cursor, VS Code y Windsurf pueden crear, inspeccionar y detener túneles mediante llamadas a herramientas. El servidor MCP todavía está marcado como temprano y experimental. La configuración está en la guía de agentes de IA de Pinggy.
Ngrok amplió sus skills el 19 de septiembre de 2026: el repositorio, renombrado ngrok/skills, ahora contiene nueve skills, entre ellas expose-localhost (que también gestiona TCP en bruto), secure-endpoint y receive-webhooks. Se instalan con npx skills add ngrok/skills, o como plugin en Claude Code, Cursor o Codex. Sigue sin haber un servidor MCP para controlar ngrok, solo un endpoint de solo lectura para buscar en su documentación.
Cloudflare tiene las herramientas más amplias: Agent Skills que incluyen cloudflare-one (que cubre Tunnel), un servidor MCP que abarca toda su API más otros específicos de cada producto, guías de configuración para 10 agentes de programación, y cloudflared --output json para que un agente pueda leer el hostname del túnel desde una salida estructurada. Todo gira en torno a la cuenta, mientras que un quick tunnel no tiene ninguna cuenta detrás.
El resto va más justo. Tailscale tiene una Agent Skill en alfa con material de referencia, además de dos conectores integrados en alfa (Tailnet y Tailscale SSH) en su gateway de IA Aperture, que pueden unir máquinas a una tailnet y ejecutar comandos por Tailscale SSH. LocalCan incluye un servidor MCP con 26 herramientas que funciona con su app de escritorio o con el daemon del CLI, con el acceso de escritura desactivado por defecto. Inlets tiene un repositorio agent-skills oficial con seis skills, aunque inlets.dev no lo enlaza. LocalXpose, Localtunnel, zrok, localhost.run y Playit.gg no tienen skill ni servidor MCP oficial.
Resumen de Ngrok
Ngrok ofrece túneles de entrada a través de su edge de red programable, con endpoints HTTP(S), TCP y TLS. Su punto fuerte es la profundidad: inspección y repetición de peticiones, verificación de webhooks, políticas de tráfico, pools de endpoints y balanceo de carga global, un operador de Kubernetes y autenticación de visitantes con Basic Auth, OAuth, OIDC, SAML, validación de JWT y TLS mutuo. Para equipos que gestionan el ingress de producción, esa profundidad es la principal ventaja de ngrok.
Los inconvenientes son los de la introducción. Necesitas una cuenta y, además, o bien el agente de ngrok, o bien un túnel SSH inverso que solo funciona después de subir una clave SSH. No hay UDP ni dominios apex, y los visitantes del plan gratuito ven una página intersticial.
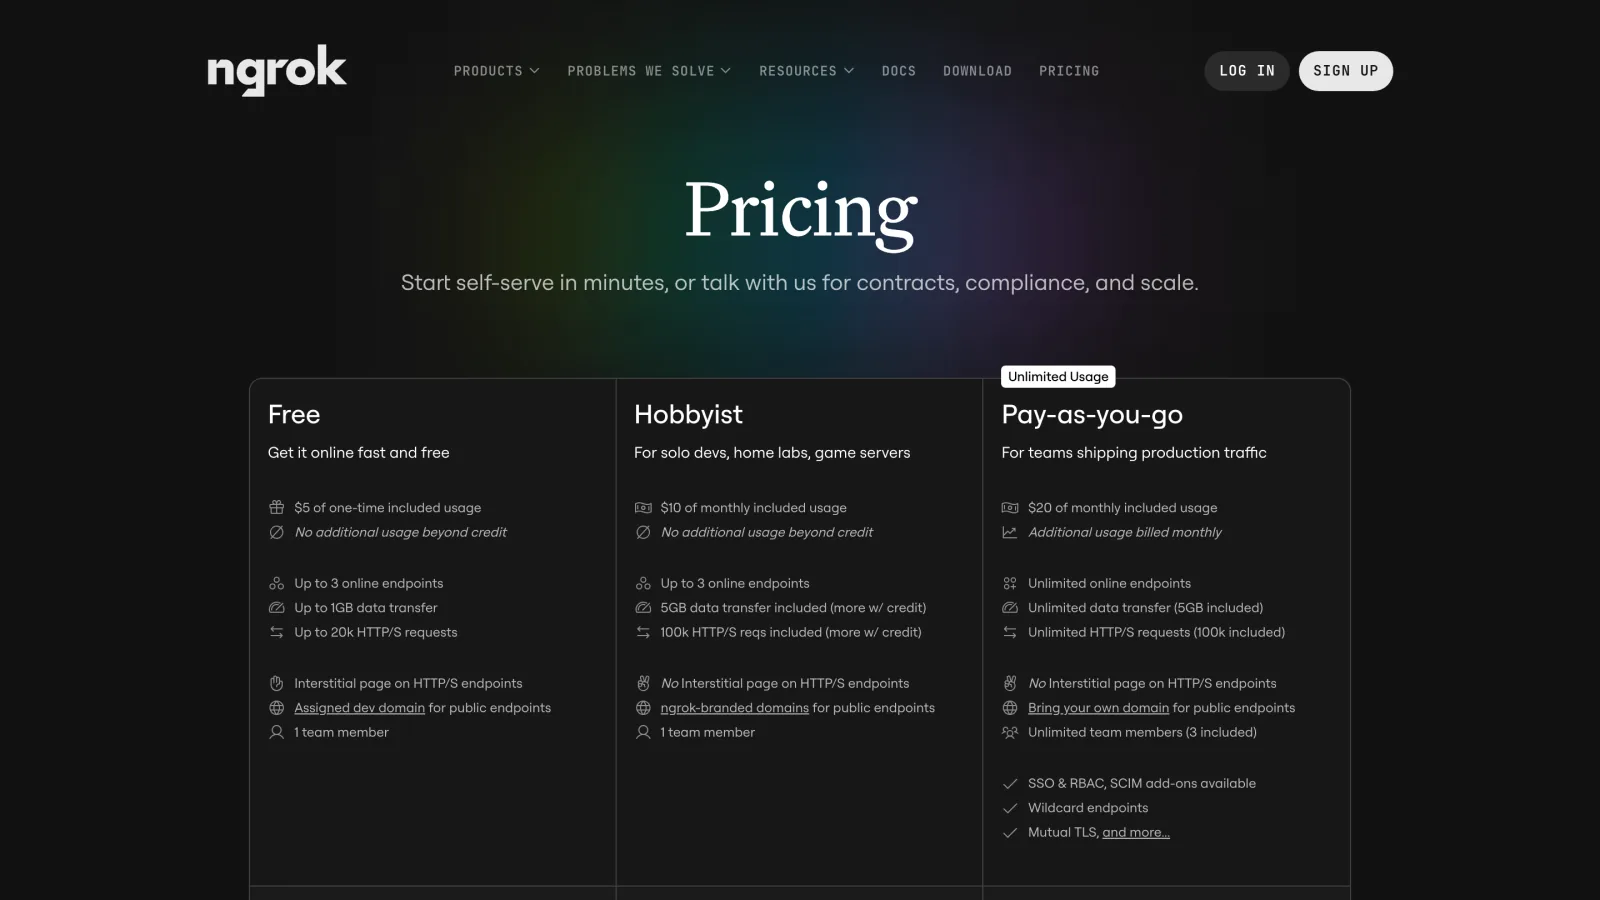
Captura: ngrok.com/pricing, octubre de 2026.
Los precios se basan en créditos. Free incluye 3 endpoints en línea, 1GB de transferencia, 20k peticiones HTTP y un crédito único de $5 que no se puede gastar en transferencia de datos. Hobbyist cuesta $10/mes, o $8/mes con facturación anual. Incluye 5GB y 100k peticiones, y lo que pase de ahí se paga con $10 de crédito mensual; cuando el crédito se acaba, el uso se detiene. Pay-as-you-go cuesta $20/mes con $20 de crédito, endpoints ilimitados, dominios propios y wildcard, y el exceso se factura a $0.10/GB y $1 por cada 100k peticiones. Ojo con los contadores por hora: los endpoints fuera del dominio de desarrollo gratuito cuestan $0.02 por hora activa, y un dominio personalizado suma $0.01 por cada hora en la que recibe tráfico.
1. Pinggy
Pinggy abre un túnel con un único comando SSH y sin nada que instalar. Con un comando, cualquiera puede acceder a una app en tu localhost, sin configurar nada en la nube, sin redirección de puertos, sin DNS y sin VPN. Para compartir una app de React en localhost:3000:
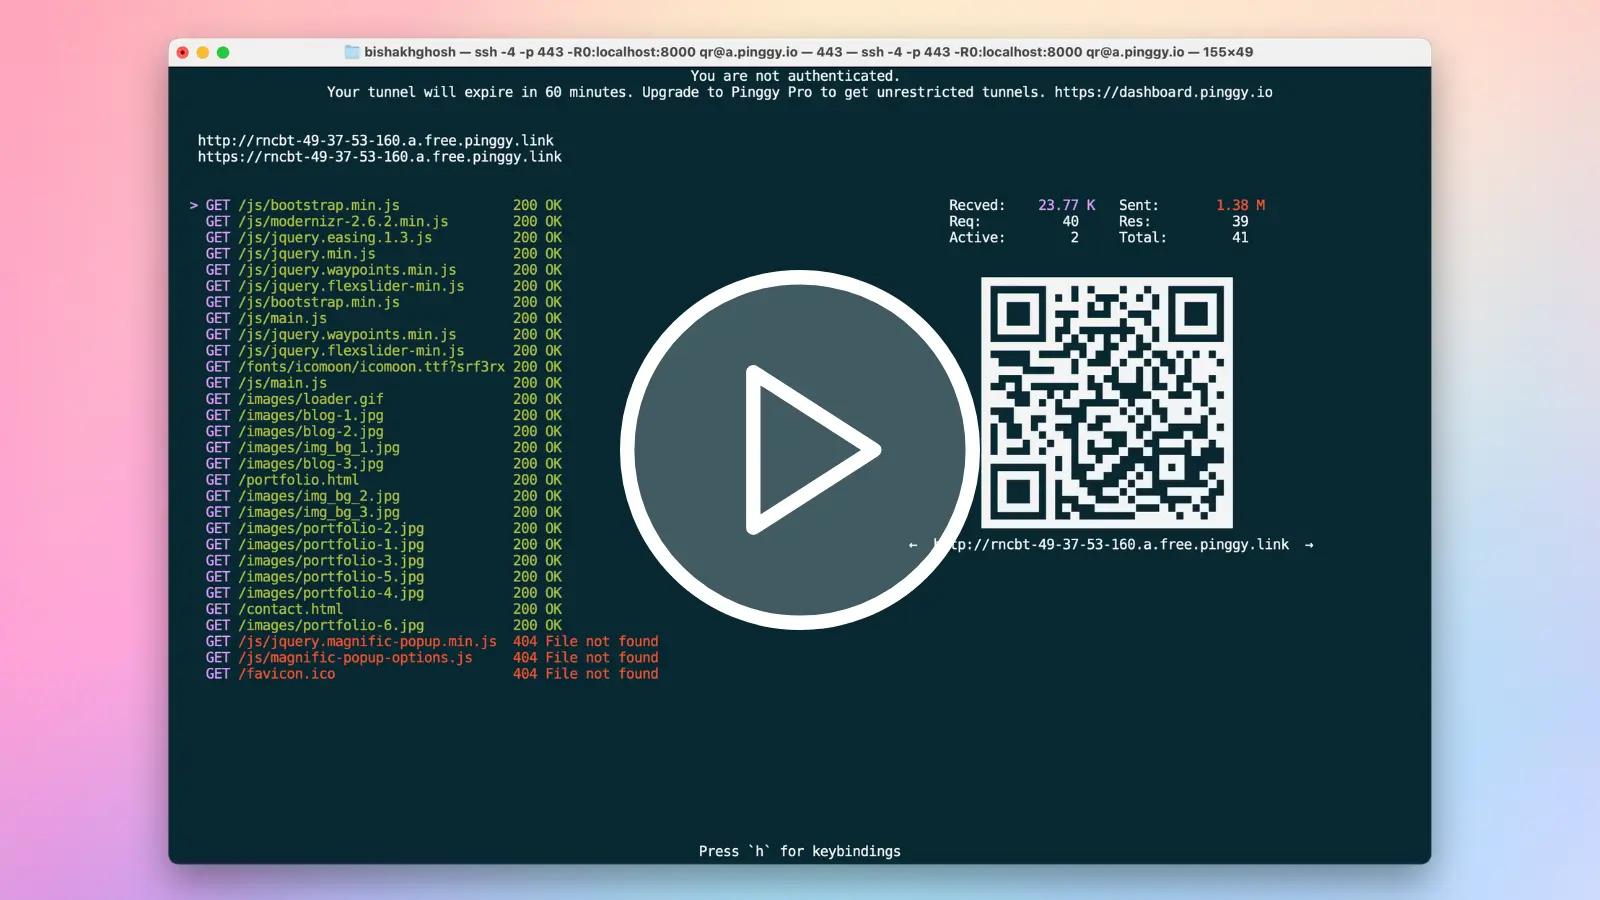
Ejecuta este comando para iniciar un túnel:
Hay tres diferencias con ngrok que pesan más que el resto. El ancho de banda es ilimitado, sin tope mensual de transferencia ni cobro extra por GB. Los dominios apex funcionan, así que el propio example.com puede apuntar a un túnel, configurado a través de un relay (un registro TXT de verificación más registros A/AAAA que apuntan a un relay de Pinggy). Y existen túneles UDP, para servidores de juegos, DNS y WireGuard; esos necesitan el CLI de Pinggy (todavía en beta), porque el comando SSH no puede transportar UDP.
El plan gratuito no requiere registro, y los túneles duran 60 minutos. Incluye túneles HTTP(S), TCP, TLS y UDP, transferencia ilimitada, modificación de cabeceras, e inspección y repetición de peticiones en un depurador web. La interfaz de terminal muestra un código QR con la URL y las peticiones en directo. En los túneles gratuitos, quien entra desde un navegador ve una página de aviso una sola vez, igual que con el intersticial de ngrok, pero los clientes de API y curl pasan directamente. El control de acceso incluye basic auth, autenticación con bearer key y lista blanca de IPs, y hay SDKs para Node.js y Python para controlar túneles desde código. Funciona en macOS, Windows, Linux y Docker.
Pro cuesta $3/mes, o $2.50/mes con facturación anual. Añade subdominios persistentes, dominios personalizados y wildcard, puertos TCP y UDP persistentes, equipos y gestión remota de dispositivos, y elimina la página de aviso. Lo que le falta frente a ngrok es OAuth para visitantes y balanceo de carga global en el edge, que Pinggy no ofrece.
Comparativa entre Ngrok y Pinggy
| Característica | Pinggy | Ngrok |
|---|---|---|
| Plan de pago de entrada | Pro: $3/mes, o $2.50/mes con facturación anual | Hobbyist: $10/mes, o $8/mes con facturación anual |
| Ancho de banda en el plan de entrada | Ilimitado | 5GB incluidos; más solo con el crédito mensual de $10, y después los endpoints se detienen |
| Túneles UDP | Sí, con el CLI de Pinggy | No |
| Dominios personalizados | Subdominios y dominios apex en Pro | Solo en Pay-as-you-go, $0.01 por hora activa; sin dominios apex |
| Empezar sin registrarse | Sí | No |
La fila de dominios apex no es nuestra interpretación de la documentación, es lo que dice el propio ngrok:
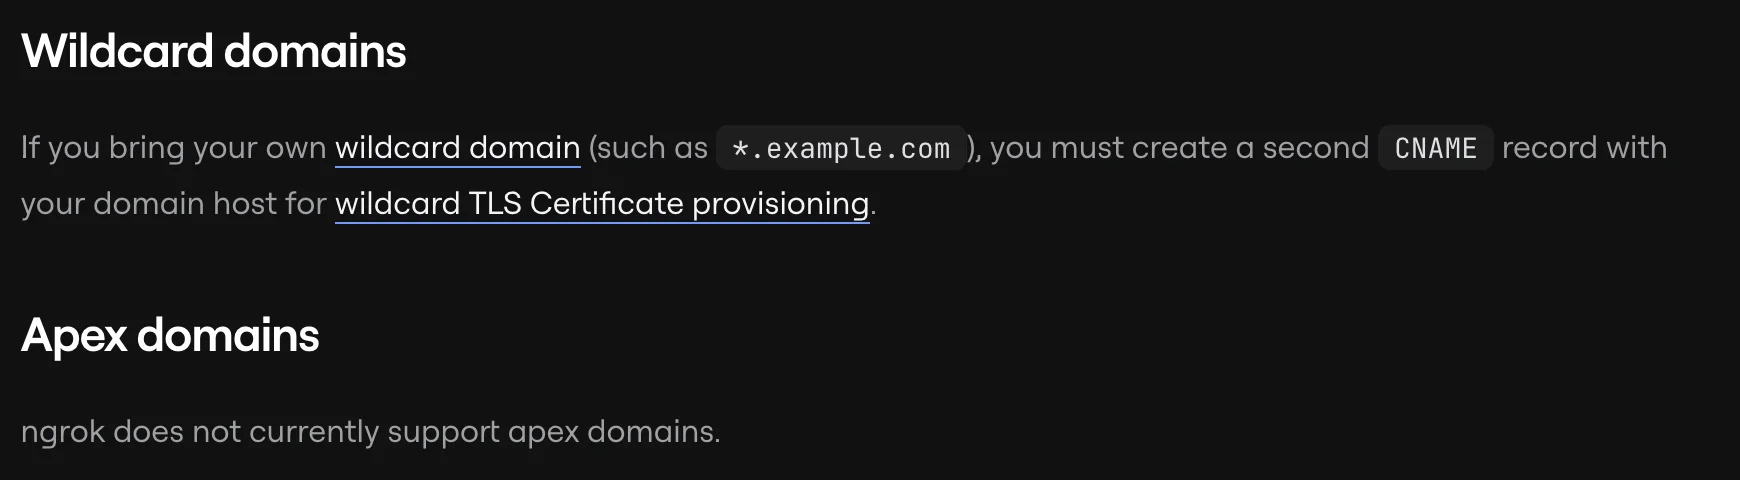
Fuente: la página How to Use A Custom Domain de la documentación de ngrok, consultada en octubre de 2026.
2. Cloudflare Quick Tunnels
Cloudflare Quick Tunnels (TryCloudflare) son la parte de Cloudflare Tunnel que se comporta como ngrok. Instalas el daemon cloudflared, ejecutas un comando y obtienes una URL HTTPS aleatoria en trycloudflare.com:
cloudflared tunnel --url http://localhost:8080Sin cuenta, sin dominio en Cloudflare, sin registro DNS y sin puerto de entrada abierto. cloudflared abre conexiones solo salientes hacia los centros de datos de Cloudflare más cercanos, y las peticiones vuelven por ellas, con la protección DDoS de Cloudflare por el camino. Si matas el proceso, el túnel y su hostname desaparecen. Desde el 2 de octubre, añadir --allowed-mail alice@example.com (o '*@example.com') pone un PIN de un solo uso enviado por correo delante de la URL, todavía sin cuenta de Cloudflare en ninguno de los dos lados. Para eso hace falta cloudflared 2026.9.3 o posterior.
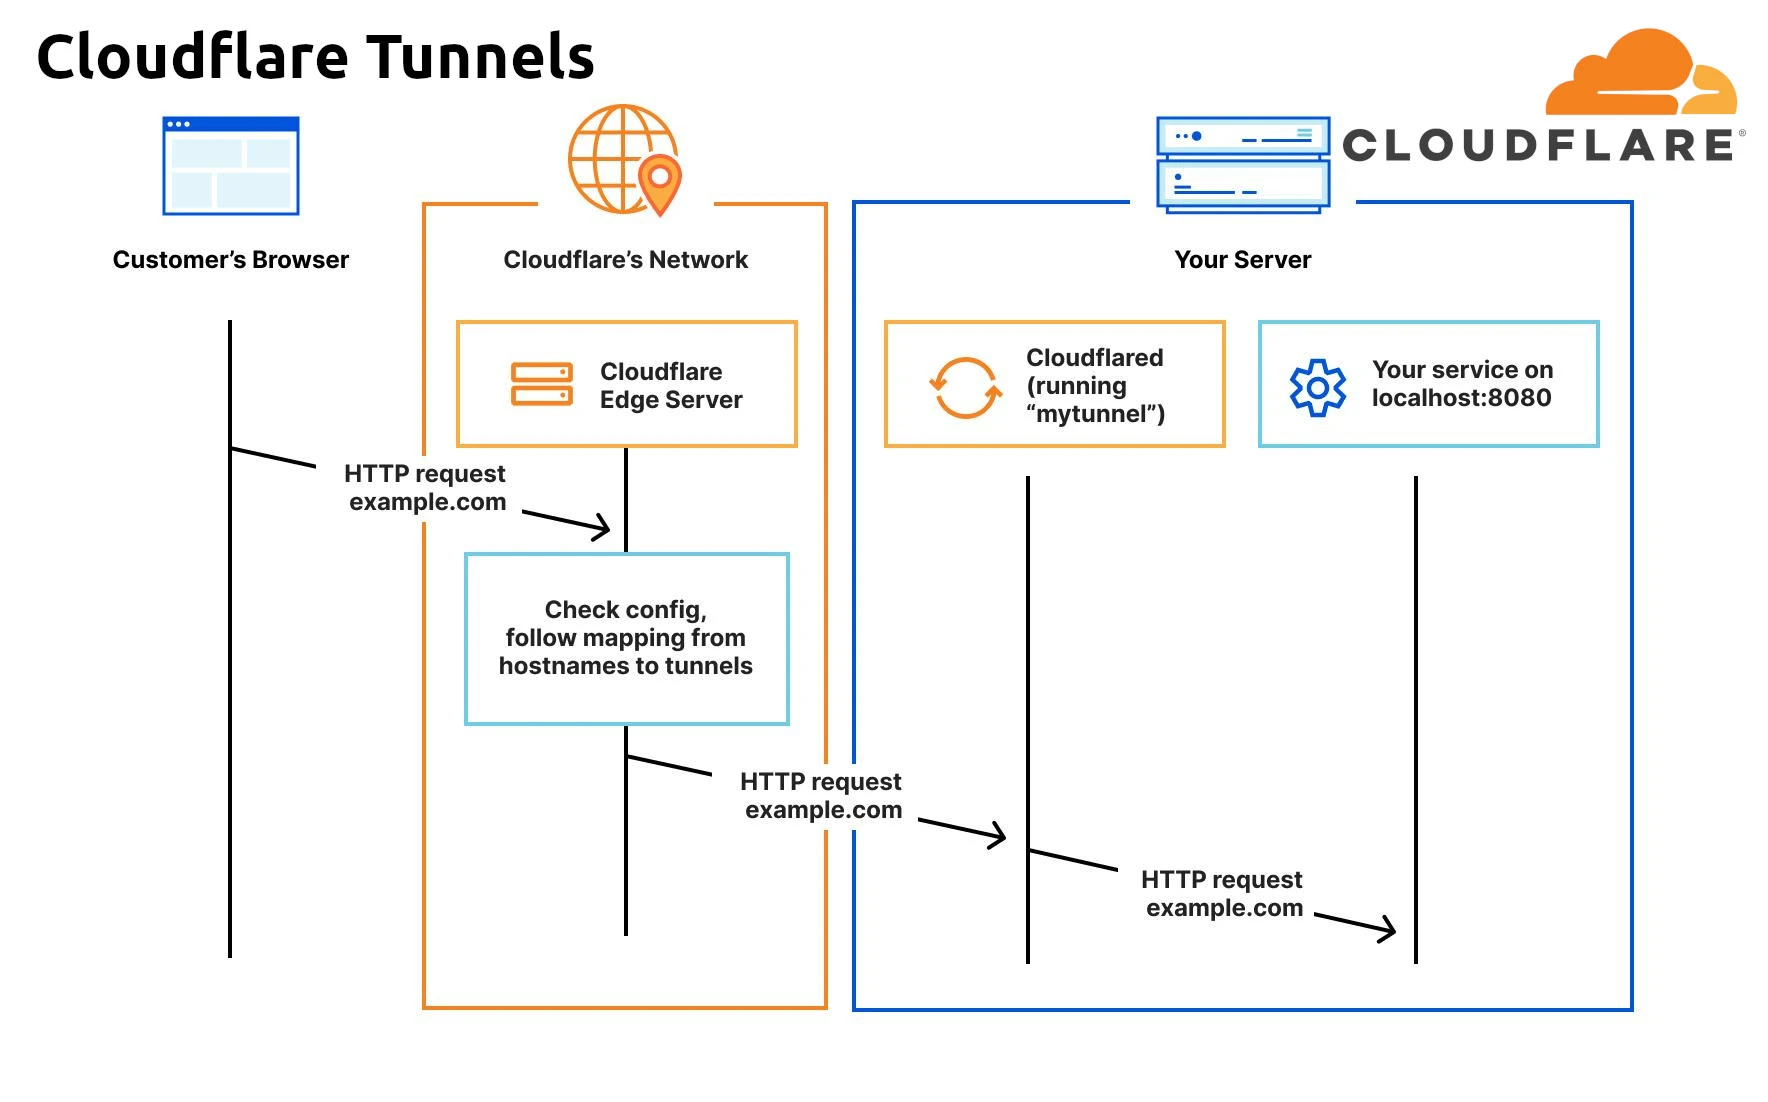
La versión para producción es el túnel con nombre (named tunnel), documentado en Cloudflare Tunnel. Te da un hostname estable en tu propio dominio y políticas de Access, a cambio de una cuenta de Cloudflare y un dominio en Cloudflare (más un archivo de configuración YAML si gestionas el túnel en local).
Conviene conocer las trampas. El hostname cambia en cada ejecución, así que las configuraciones de webhooks se rompen al reiniciar. La documentación de Quick Tunnels indica un máximo de 200 peticiones en curso antes de que Cloudflare devuelva 429, sin Server-Sent Events y sin garantía de disponibilidad. Un quick tunnel te da una URL HTTPS. Para TCP necesitas un túnel con nombre, con la otra máquina ejecutando cloudflared access tcp, y para UDP hace falta la red privada de Cloudflare más el cliente Cloudflare One (antes WARP).
Tanto los quick tunnels como los túneles con nombre son gratis. Los límites por cuenta son 1,000 túneles, 1,000 rutas y 500 aplicaciones de Access, y el cuerpo de las peticiones tiene el tope habitual de Cloudflare de 100MB en los planes Free y Pro (200MB en Business).
3. Tailscale
Tailscale es una VPN mesh construida sobre WireGuard, no un servicio de túneles. Los dispositivos se conectan directamente cuando el NAT lo permite y recurren a los relays DERP de Tailscale cuando no. Se convierte en alternativa a ngrok gracias a Tailscale Funnel, que enruta tráfico público de internet hacia un servicio en uno de tus nodos. Funnel sigue en beta, solo escucha en los puertos 443, 8443 y 10000, y solo sirve nombres ts.net, así que no hay dominio personalizado.
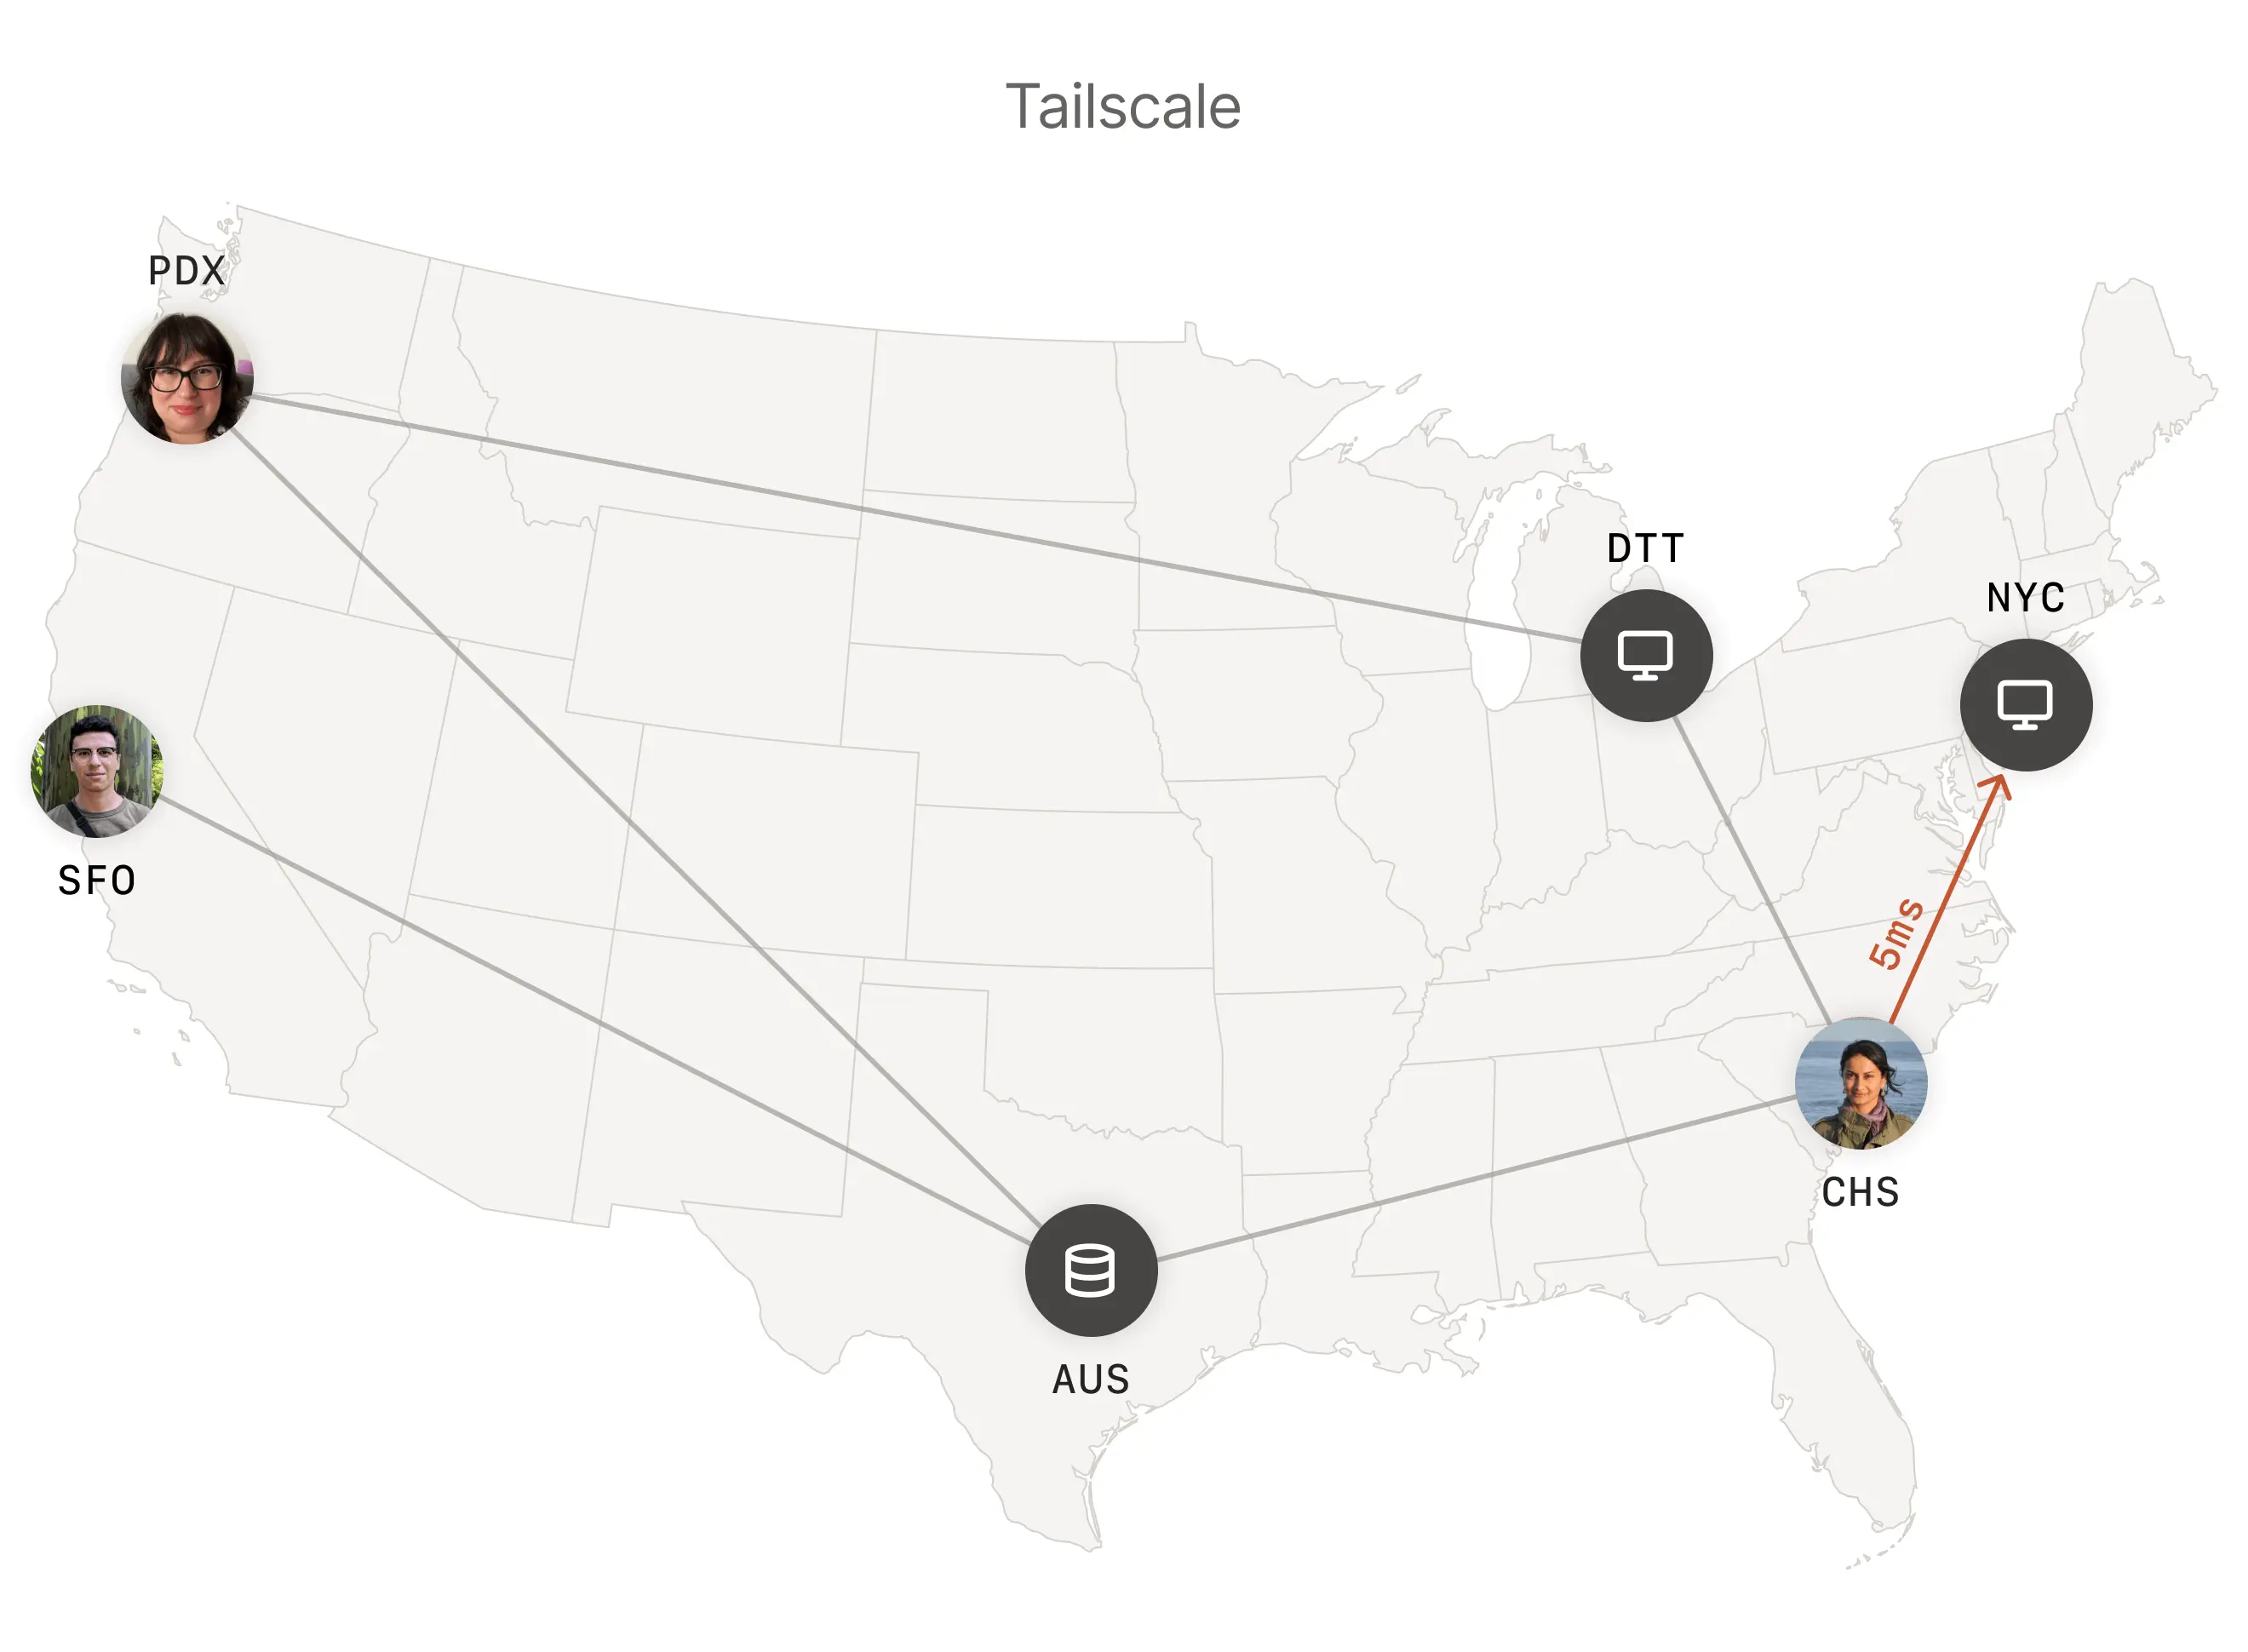
Tailscale es excelente cuando quieres una red privada entre tus máquinas, con MagicDNS y control de acceso basado en grants. Como herramienta para tener una URL pública es un rodeo: la máquina que sirve la app tiene que unirse a una tailnet y ejecutar el cliente de Tailscale con los certificados HTTPS y Funnel activados, aunque los visitantes no necesitan nada. Los tres puertos fijos de Funnel también descartan puertos TCP arbitrarios, y no transporta UDP.
El plan gratuito Personal cubre hasta 6 usuarios con dispositivos de usuario ilimitados y 50 recursos etiquetados. Desde el cambio de precios de Tailscale de abril de 2026, Standard cuesta $8 por asiento al mes (sustituyó al plan Starter de $6 por usuario activo) y Premium se mantiene en $18, ahora por asiento, y pagas por cada asiento comprado, se use o no. Enterprise tiene precio a medida.
4. zrok
zrok es una herramienta open source (Apache 2.0) para compartir servicios, construida sobre OpenZiti, una red overlay zero trust. Gestiona shares públicos para tráfico web y shares privados a los que solo puede llegar otro usuario de zrok. Puedes usar el servicio gestionado de NetFoundry o alojarlo todo tú mismo.
Captura: zrok.io, octubre de 2026.
La versión 2.0 (marzo de 2026) rompió la compatibilidad: el binario ahora es zrok2, los namespaces y los nombres reservados sustituyeron al antiguo sistema de reservas, y hay un nuevo frontend dynamicProxy. La última versión es la v2.0.7 (3 de octubre de 2026), y la rama v1 sigue recibiendo correcciones. Los backends de share son proxy, web, caddy, drive (WebDAV), tcpTunnel, udpTunnel y socks. Eso sí, los shares públicos solo aceptan los backends de tipo HTTP, así que los shares TCP y UDP son privados: el otro lado tiene que ejecutar zrok2 access private. La documentación ahora está en netfoundry.io/docs/zrok.
El plan gratuito gestionado cuesta $0 e incluye 5GB al día, 25 entornos, 50 backends de share y 50 frontends de acceso privado, además de una página intersticial hasta que añadas una tarjeta de crédito. Los planes comerciales pasan por NetFoundry. zrok encaja con equipos a los que les importan el zero trust y ser dueños de su infraestructura, pero la configuracion es más pesada que la de un túnel gestionado, y la v2 dejó obsoletos los tutoriales antiguos.
5. Localtunnel
Localtunnel es un paquete npm que te da una URL HTTPS aleatoria en loca.lt, y se puede usar como librería en apps de Node.js. Es gratis y no tiene cuentas ni plan de pago.
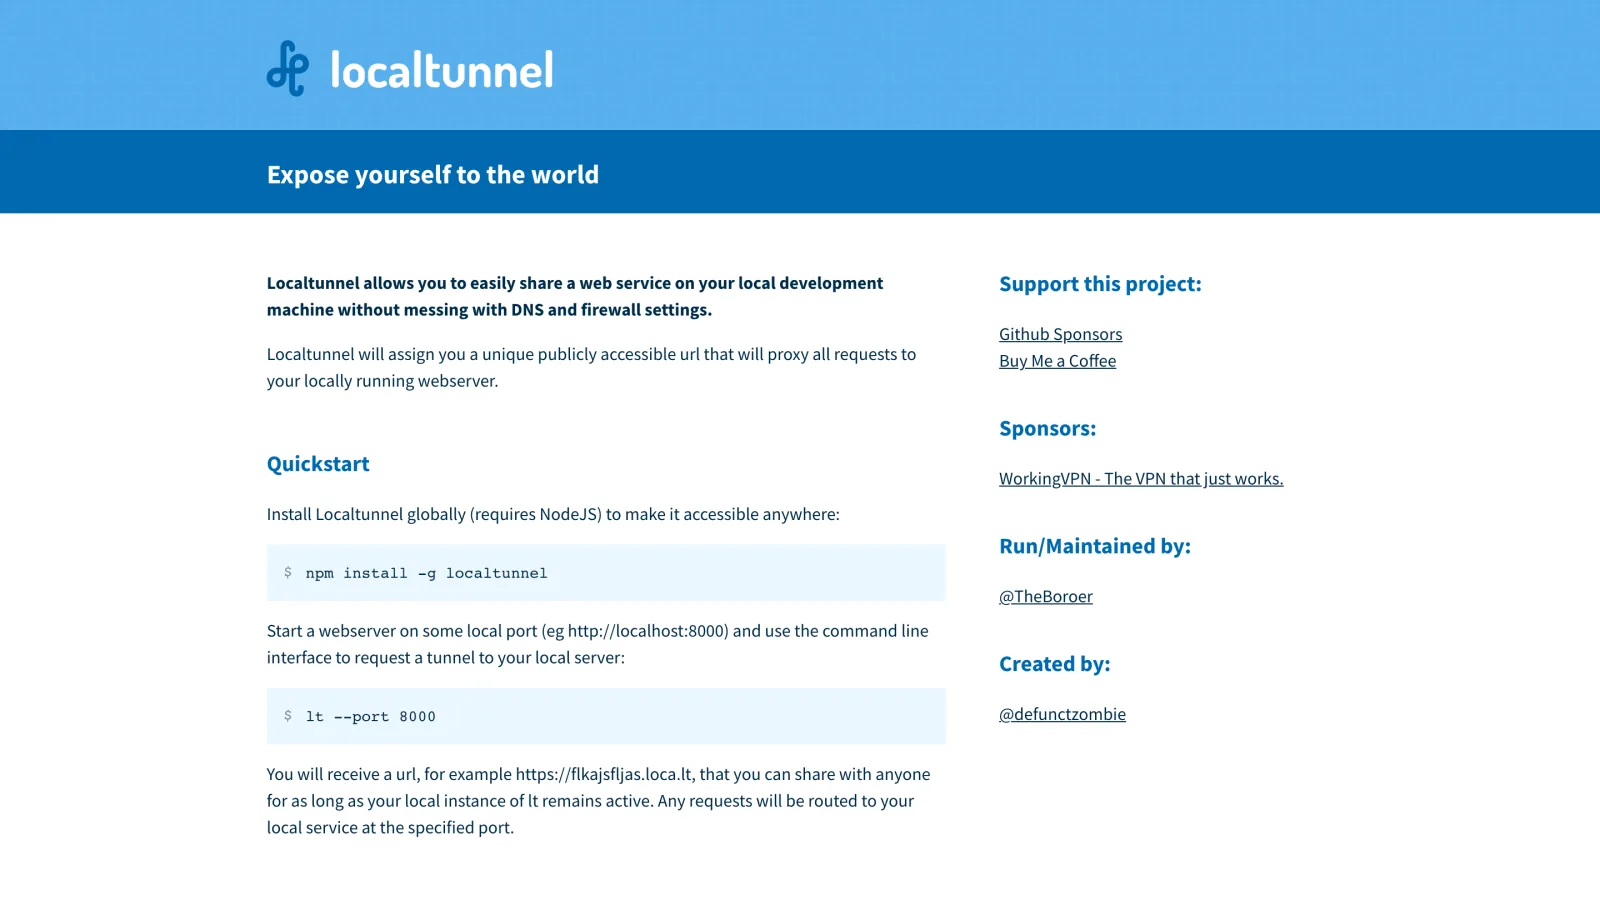
Captura: theboroer.github.io/localtunnel-www, octubre de 2026.
Sobrevive gracias a lo extendido que está. El paquete localtunnel sumó unos 2.8 millones de descargas en npm en el mes que terminó el 4 de octubre de 2026, todavía más que @ngrok/ngrok (unos 2.3 millones). El mantenimiento es otra historia. La última versión, la 2.0.2, salió en septiembre de 2021, y el último cambio de código llegó en agosto de 2022. Hay 150 issues abiertos, con reportes de caídas que siguen llegando en septiembre de 2026, y la 2.0.2 sigue fijando axios 0.21.4, que tiene vulnerabilidades conocidas. Los visitantes que llegan desde un navegador tambien se topan con una página de aviso que les pide una contraseña del túnel, que es la IP pública de quien abrió el túnel. Úsalo para pruebas desechables, no para nada que tenga que seguir en pie. Solo hace HTTP(S): nada de TCP, TLS ni dominios personalizados.
6. LocalXpose
LocalXpose es uno de los clientes más completos de la lista: túneles HTTP(S), TCP, TLS y UDP, un servidor de archivos integrado, registro de peticiones con repetición y una GUI de escritorio junto al CLI. Funciona en Windows, macOS, Linux, FreeBSD y Docker.
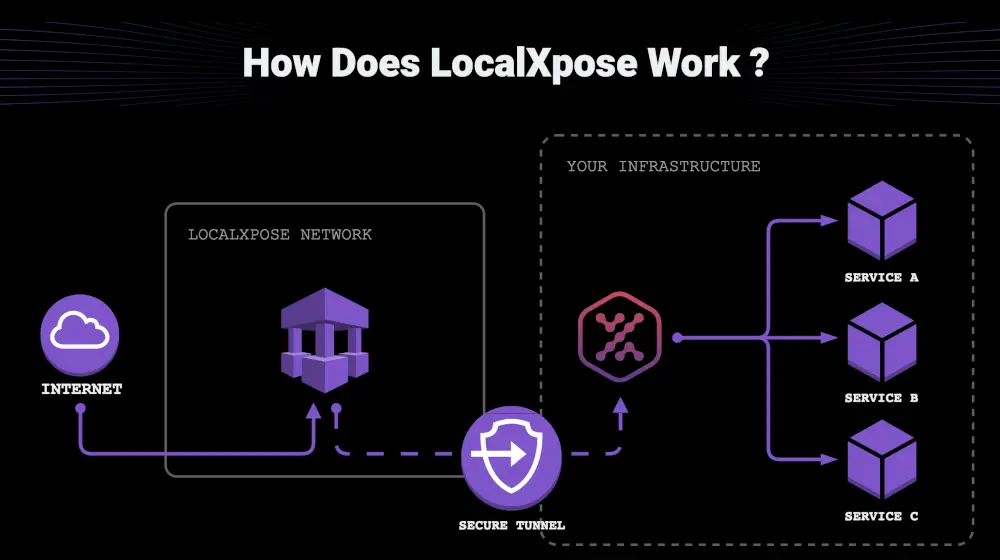
Todos los planes, incluido el gratuito, traen el servidor de archivos, edición de cabeceras, autenticación básica y por clave, limitación de tasa y lista blanca de IPs. El plan gratuito Starter, en cambio, se queda corto: dos túneles HTTP(S), límites de tiempo y una página intersticial. PRO cuesta $8/mes con facturación anual ($96/año) y desbloquea 10 túneles, TCP, TLS y UDP, dominios personalizados y wildcard, y subdominios reservados. No hay OAuth para visitantes, y siempre necesitas tener su cliente instalado.
7. Playit.gg
Playit.gg está pensado para servidores de juegos, y es una de las formas más fáciles de poner en línea un servidor de Minecraft, Palworld, Terraria, Factorio o Valheim. El agente es open source (BSD-2-Clause) y funciona en Windows, macOS, Linux y Docker.
Captura: playit.gg, octubre de 2026.
El plan gratuito te da 4 puertos en total y 2 agentes, con presets para juegos más UDP genérico. Premium cuesta $3/mes y añade túneles TCP, TCP+UDP, SSH y HTTPS, 16 puertos, 10 agentes, selección de región, tres dominios .playit.plus y dominios externos. No está hecho para probar webhooks ni para inspeccionar tráfico, pero para alojar juegos es difícil de superar.
8. localhost.run
localhost.run es la otra opción que funciona solo con SSH, sin cliente que instalar:
ssh -R 80:localhost:8080 localhost.run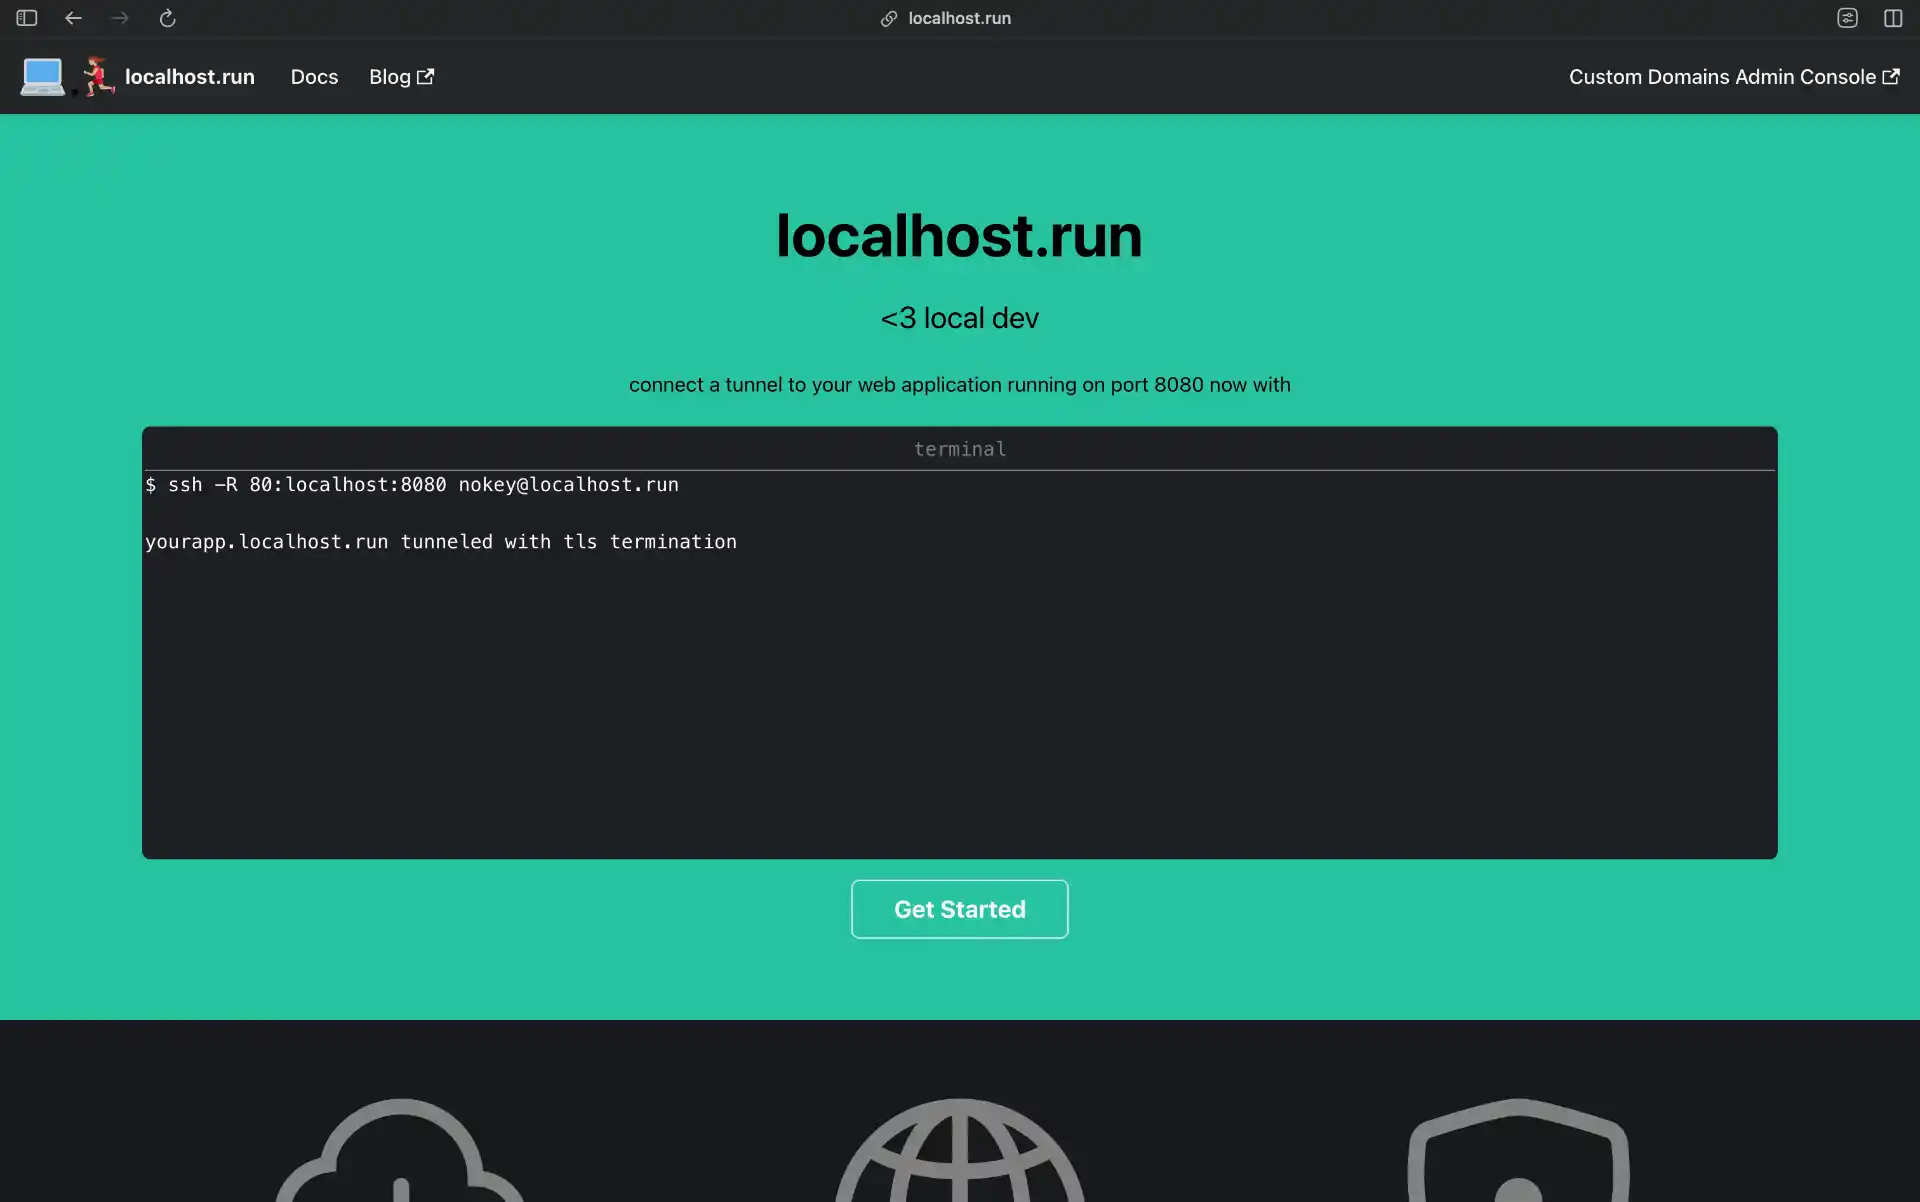
Es minimalista a propósito, sin inspección, autenticación ni gestión de túneles. En el plan gratuito el dominio cambia cada pocas horas y el tráfico tiene la velocidad limitada, algo que el proyecto presenta como una medida contra el phishing. El plan Custom Domain cuesta $9/mes con facturación anual, y te da tu propio dominio o un subdominio estable en lhr.rocks sin límite de velocidad.
9. Inlets
Inlets es un túnel comercial para equipos que quieren control: el servidor de salida lo ejecutas tú, o usas Inlets Cloud, la versión gestionada que viene incluida con la suscripción. Transporta HTTP(S), WebSockets, gRPC y TCP, y UDP sobre túneles TCP desde la 0.11.13 (julio de 2026). La última versión es la 0.11.18 (5 de octubre de 2026).
Captura: inlets.dev, octubre de 2026.
Se integra bien con Kubernetes mediante el inlets-operator, expone métricas de Prometheus y ofrece OAuth para túneles HTTP. No hay plan gratuito: Personal cuesta $25/mes (una persona, uso no comercial, 5 túneles), Commercial empieza en $50/mes por 2 túneles más $25 por cada uno extra, y Uplink, para proveedores de servicios, empieza en $250/mes. Consulta los precios de inlets.dev.
10. LocalCan
LocalCan es una herramienta pensada sobre todo para escritorio: una app para macOS y Windows (v3.2.1, 6 de octubre de 2026) para URLs públicas y dominios HTTPS .local en tu red, más un CLI que funciona en Linux y en servidores. Encaja con demos, callbacks de OAuth y pruebas entre dispositivos conectados a la misma Wi-Fi.
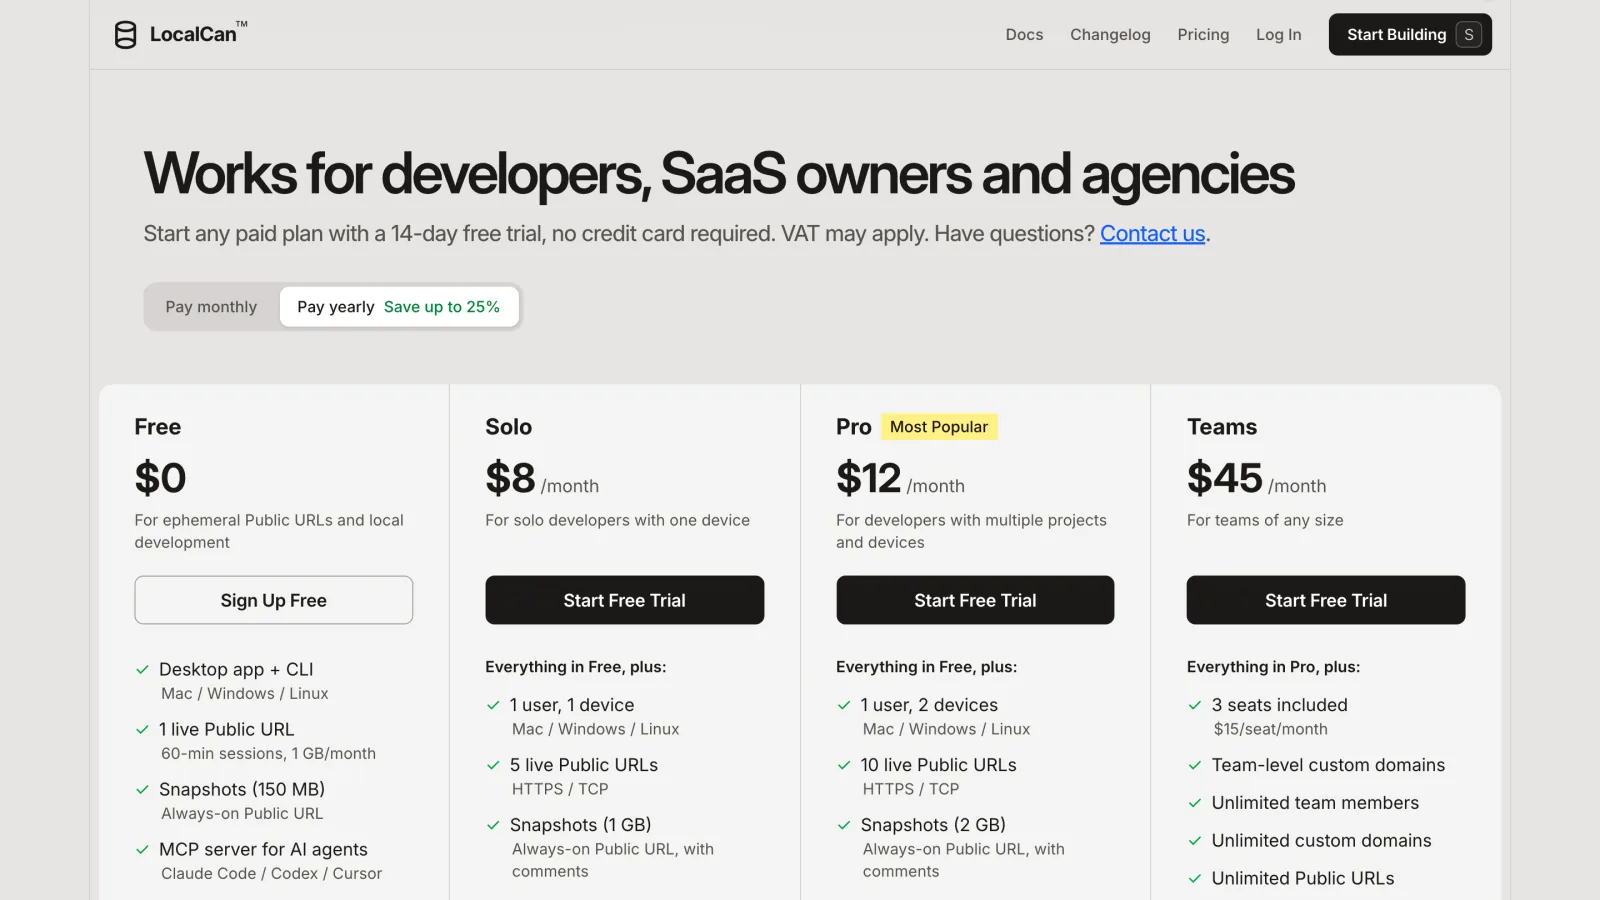
Captura: precios de localcan.com con la facturación anual seleccionada, octubre de 2026.
El plan gratuito te da 1 URL pública activa, sesiones de 60 minutos, 1GB al mes, dominios .local ilimitados y el servidor MCP. Las URLs públicas de pago admiten HTTPS y TCP. Solo cuesta $10/mes o $96/año (1 dispositivo, 5 URLs, 2 dominios personalizados), Pro cuesta $16/mes o $144/año (2 dispositivos, 10 URLs, 4 dominios), y Teams cuesta $15 por asiento con un mínimo de 3 asientos. Una licencia Lifetime de oferta limitada cuesta $99 en un solo pago por 1 dispositivo, 5 URLs y 2 dominios personalizados. No hay una vía por SSH sin instalar nada.
Nuevas herramientas a seguir de cerca
Algunas herramientas más nuevas han ganado tracción, aunque ninguna tiene todavía el historial necesario para entrar en el top 10.
Localtonet cobra por túnel. El plan gratuito te da 1 túnel HTTP, TCP o UDP, 1GB al mes y un timeout de 30 minutos. Pay-as-you-go cuesta $2/mes por túnel, con ancho de banda ilimitado, sin timeout, dominios y puertos personalizados, lista blanca de IPs y SSO. Entre sus tipos de túnel hay UDP dedicado y UDP/TCP mixto.
InstaTunnel tiene un plan gratuito generoso: 3 túneles, sesiones de 24 horas, subdominios personalizados y analíticas básicas, dentro de 2GB al mes y 2,000 peticiones al día. Pro cuesta $5/mes por 10 túneles y añade protección con contraseña y dominios personalizados. Business cuesta $15/mes por 25 túneles.
21tunnel está pensado para agentes de programación con IA, con API keys hijas de alcance limitado que puedes revocar en cascada de una sola vez. Su página de precios dice ahora que todo es gratis y que no hay plan de pago, aunque su página de inicio sigue mostrando los planes de pago antiguos, y se describe a sí mismo como un proyecto en fase MVP. El ranking que lo pone en primer lugar está publicado en el propio blog de 21tunnel.
Tunnelto, una herramienta open source escrita en Rust, tuvo un repunte de atención a finales de diciembre de 2025 y ahora tiene unas 7,100 estrellas. Pero está parada: la última versión es la v0.1.18 de mayo de 2021 y el último commit es de septiembre de 2022. El servicio alojado tunnelto.dev sigue vendiendo subdominios reservados a $4 por usuario al mes.
Las 5 mejores alternativas open source a Ngrok
Si prefieres ejecutar el servidor tú mismo, estas cinco te dan más control sobre la infraestructura que cualquier túnel gestionado, a cambio de configurarlas y mantenerlas. El número de estrellas es del 7 de octubre de 2026. bore salió de esta lista: sigue siendo un reenviador TCP muy limpio, pero su última versión fue la v0.6.0 en junio de 2025 y lleva ocho meses sin commits.
1. frp (Fast Reverse Proxy)
frp es la herramienta más popular de este artículo, con unas 110k estrellas, y se mantiene activamente (v0.71.0, agosto de 2026). Hace de proxy para TCP, UDP, HTTP y HTTPS, con transportes como QUIC y WebSocket, además de dominios personalizados, autenticación por token, compresión, cifrado y balanceo de carga. El precio a pagar es que la parte del servidor la configuras y la ejecutas tú.
2. sshuttle
sshuttle funciona como una VPN sobre SSH: reenvía TCP y DNS a través de un servidor SSH sin necesidad de instalar sshuttle en él. La versión 2.0.0 salió el 28 de septiembre de 2026 y necesita Python 3.10 o superior en ambos extremos. No es una herramienta de URL pública como ngrok, así que sirve más para entrar en redes privadas que para compartir localhost.
3. Chisel
chisel tuneliza TCP y UDP sobre HTTP, protegido con SSH, desde un único binario pequeño (v1.12.0, agosto de 2026). Puede funcionar como proxy SOCKS5, y los remotos UDP se escriben así: 1.1.1.1:53/udp. Reenvía puertos en lugar de darte una URL HTTPS pública, y el servidor de chisel lo ejecutas tú.
4. Pangolin
Pangolin es uno de los proyectos más activos en este terreno, con unas 23k estrellas y versiones frecuentes (1.24.0, 30 de septiembre de 2026). Empezó como una respuesta self-hosted a Cloudflare Tunnel y ahora se presenta como una plataforma SASE open source construida sobre WireGuard: un reverse proxy tunelizado con acceso basado en identidad, SSO y un panel de control. Para alojarlo tú mismo necesitas un VPS y un dominio, y ahora también existe Pangolin Cloud, una versión gestionada. La Community Edition es AGPL-3.
5. OpenZiti (Ziti)
OpenZiti es la red overlay zero trust programable que hay debajo de zrok (v2.0.6, septiembre de 2026). Comparte recursos sin exponer endpoints públicos y es muy personalizable, y NetFoundry publica un servidor MCP de Ziti para gestionar redes Ziti. El precio es la complejidad: es mucha maquinaria si lo único que necesitas es compartir localhost.
Conclusión
Elige según el tipo de trabajo. Para un túnel de un solo comando sin nada que instalar, usa Pinggy o localhost.run. Cloudflare Quick Tunnels te dan una URL HTTPS desechable y gratuita en cuanto tienes cloudflared instalado, y ahora se pueden restringir a un dominio de correo. LocalXpose es la opción si quieres una GUI con UDP, Playit.gg para servidores de juegos, y zrok, Pangolin o frp si prefieres alojarlo tú. Si los agentes de programación con IA forman parte de tu flujo de trabajo, Pinggy es la única herramienta de esta lista con una Agent Skill y un servidor MCP pensados los dos para túneles, mientras que ngrok tiene más skills pero ningún servidor MCP para manejarlo. En cualquier caso, los límites de ngrok ya no tienen por qué ser los tuyos.